小白从零开始-最简配置方式
访问控制台进行注册/登录
点击访问 尼曼云盾控制台,进行账号登录或注册。
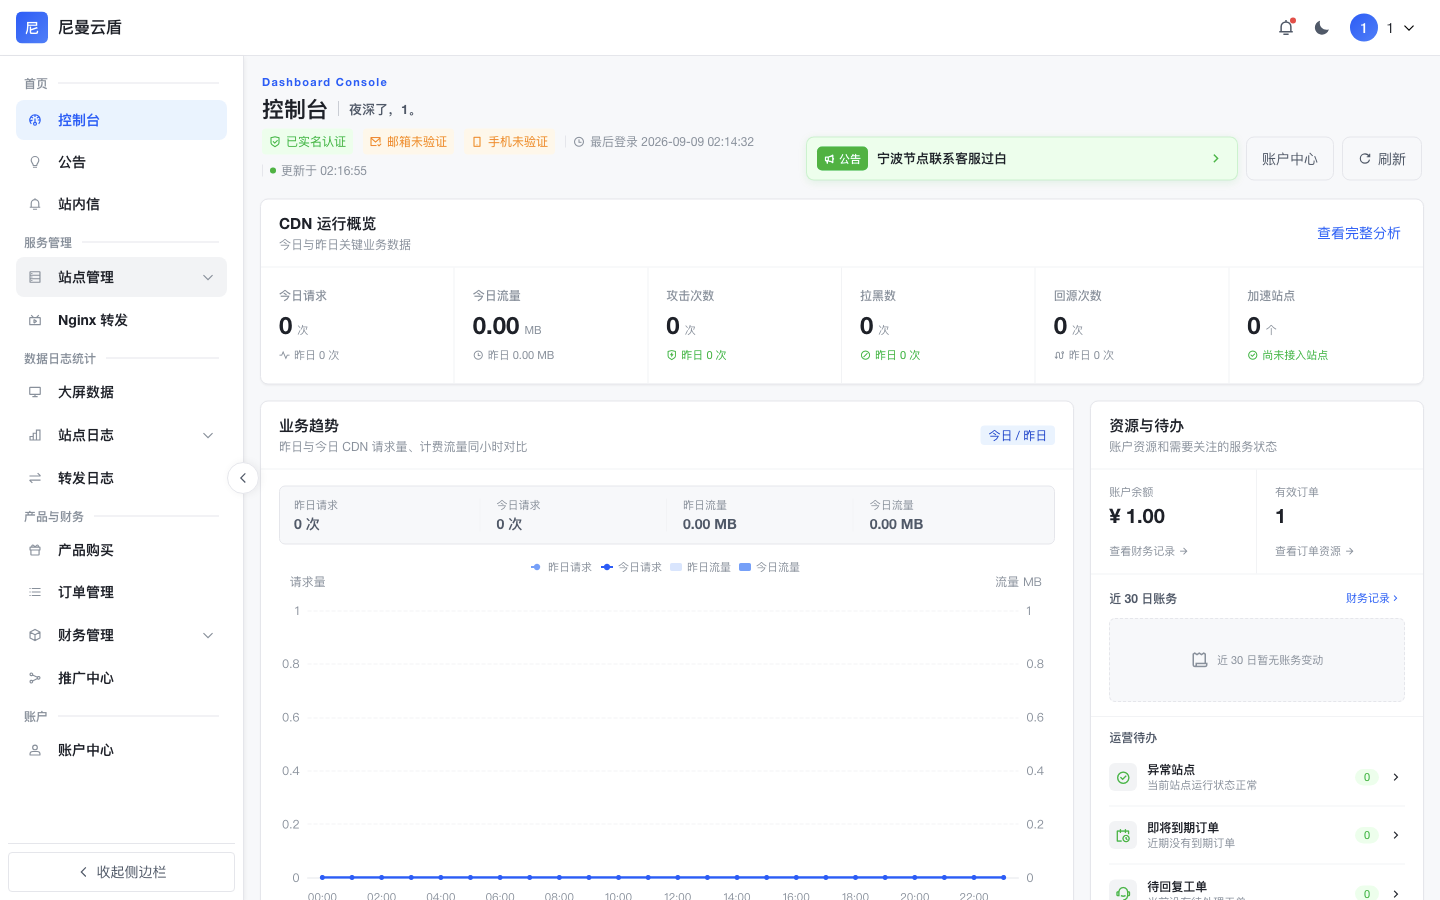
登录成功后,跳转至控制台首页。
添加站点
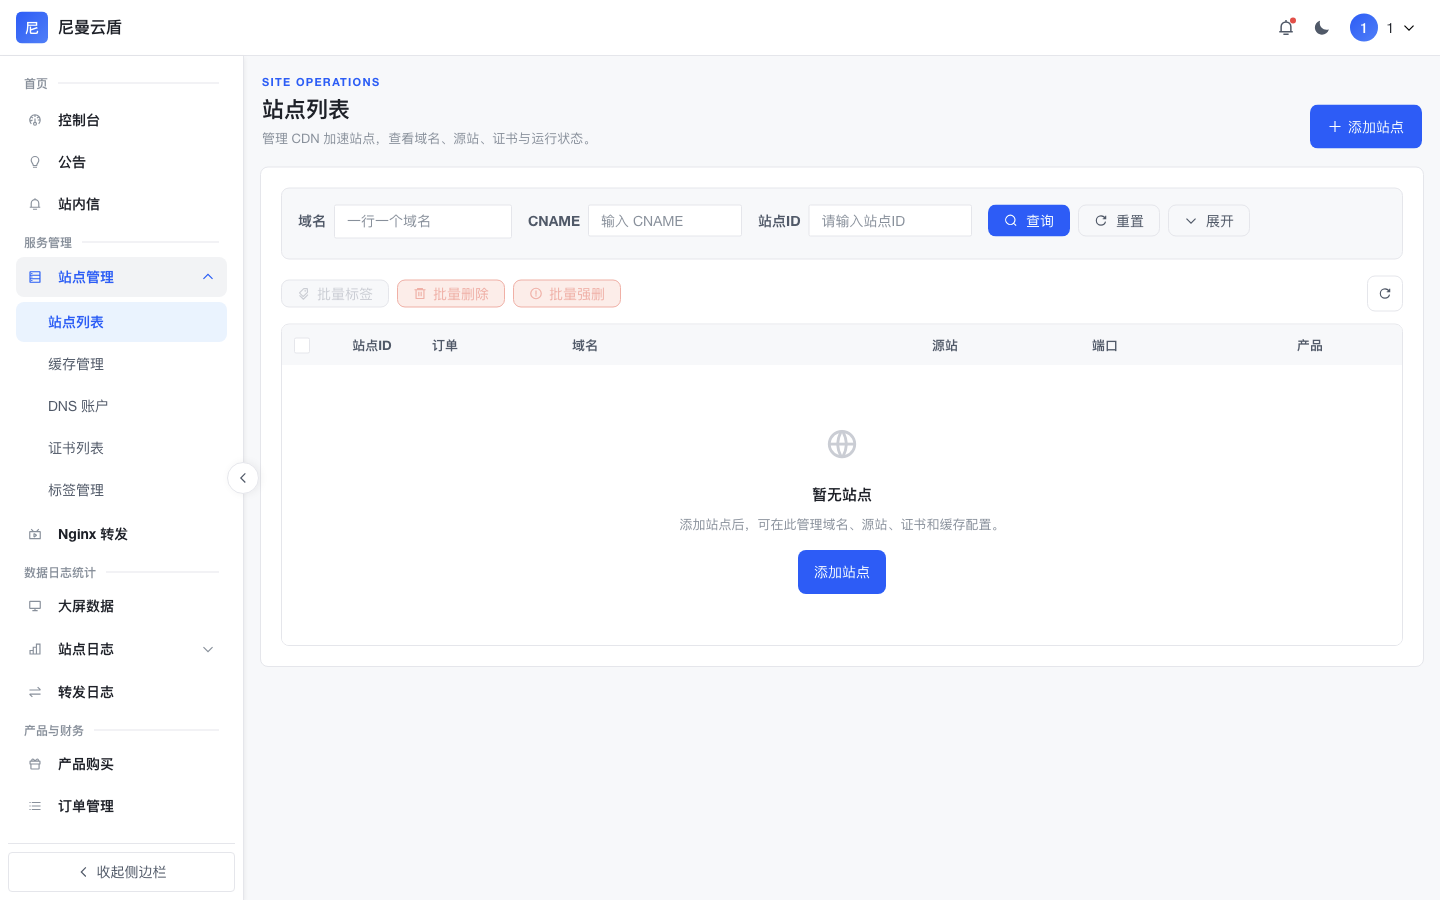
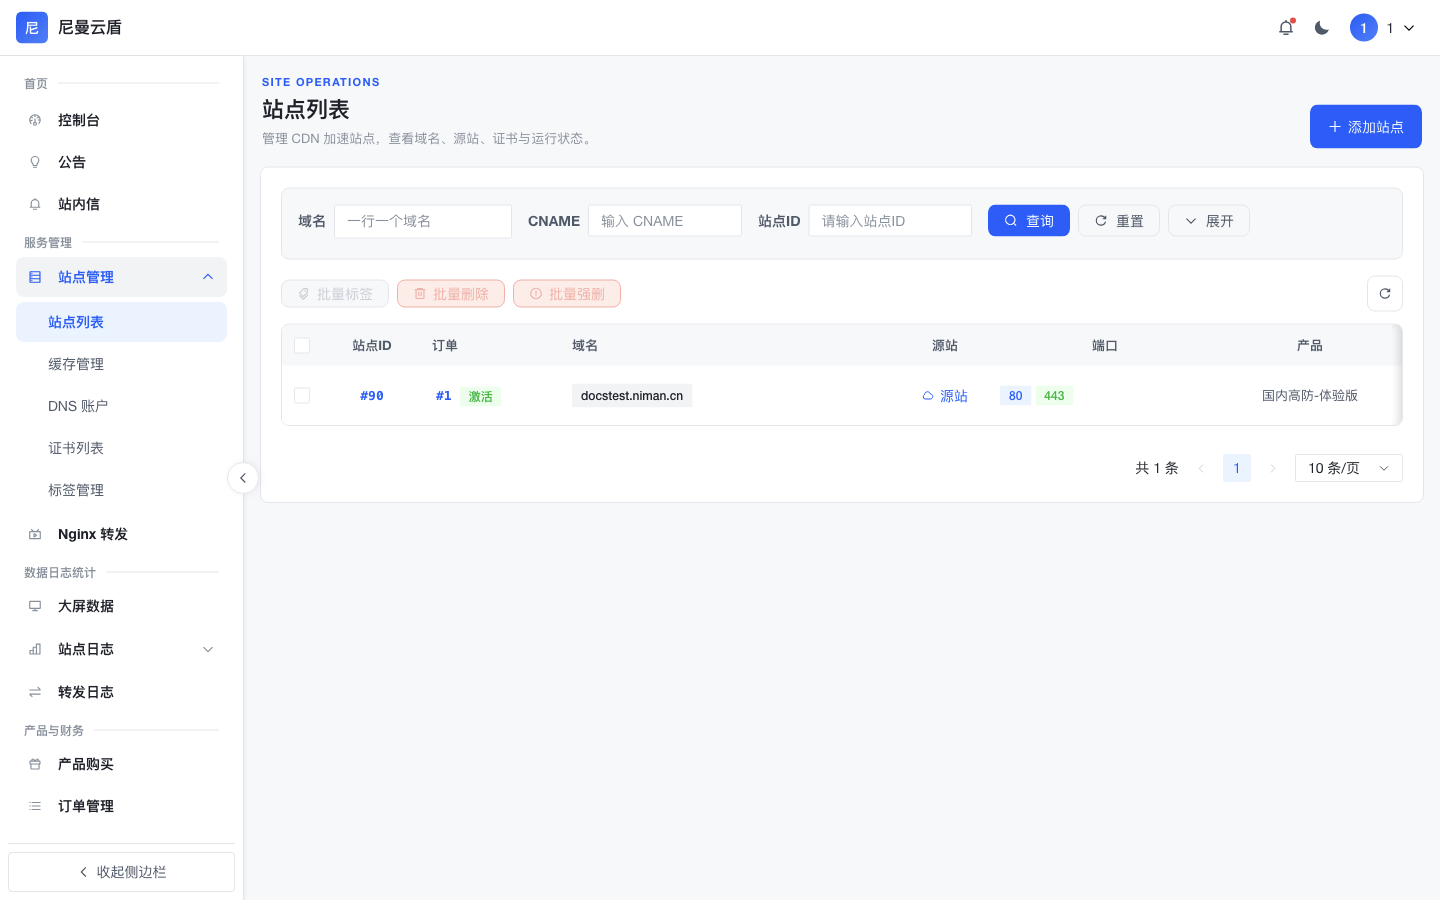
左侧菜单依次展开 站点管理 → 站点列表,点击右上角 添加站点 按钮。
填写表单:
- 订单:选择已购买的有效套餐/订单
- 加速域名:如
www.abc.com或abc.com:80,多域名用空格隔开,支持通配符 - DNS 托管自动解析(可选):开启后可选择 DNS 账户自动解析
- 源站:填写源服务器 IP 或域名,如
1.1.1.1:80
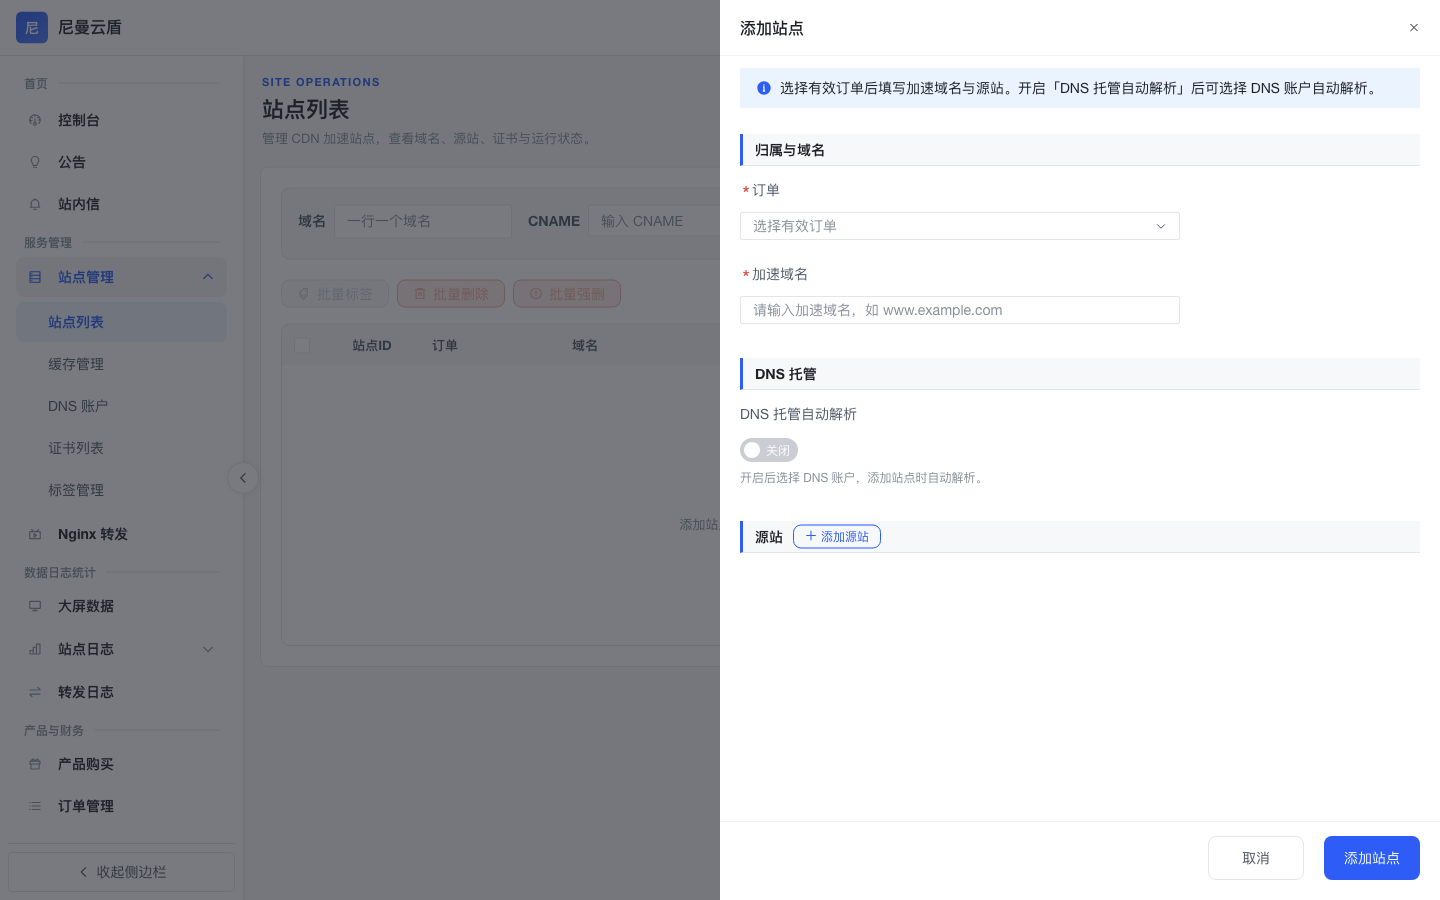
确认无误后点击右下角 添加站点。
添加成功后,在站点列表可以看到新站点,以及对应的 CNAME、源站、产品等信息。
配置 CDN
站点添加成功后,在 站点列表 中找到对应站点,点击 管理 进入站点详情页。
基础信息
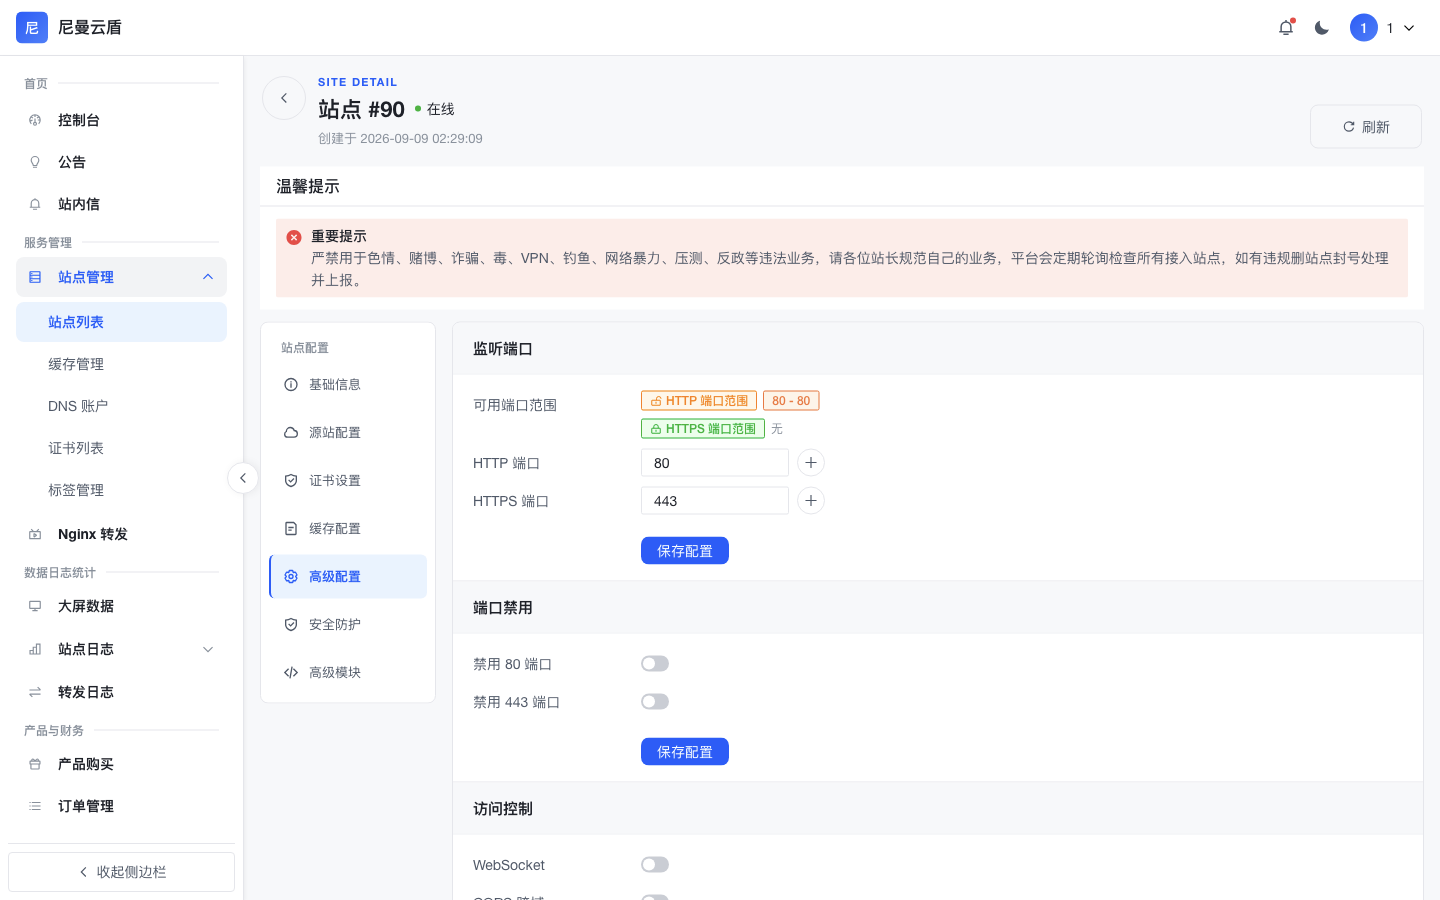
可在此页面切换订单/套餐、更改/绑定域名,查看生成的 CNAME 域名。
源站配置
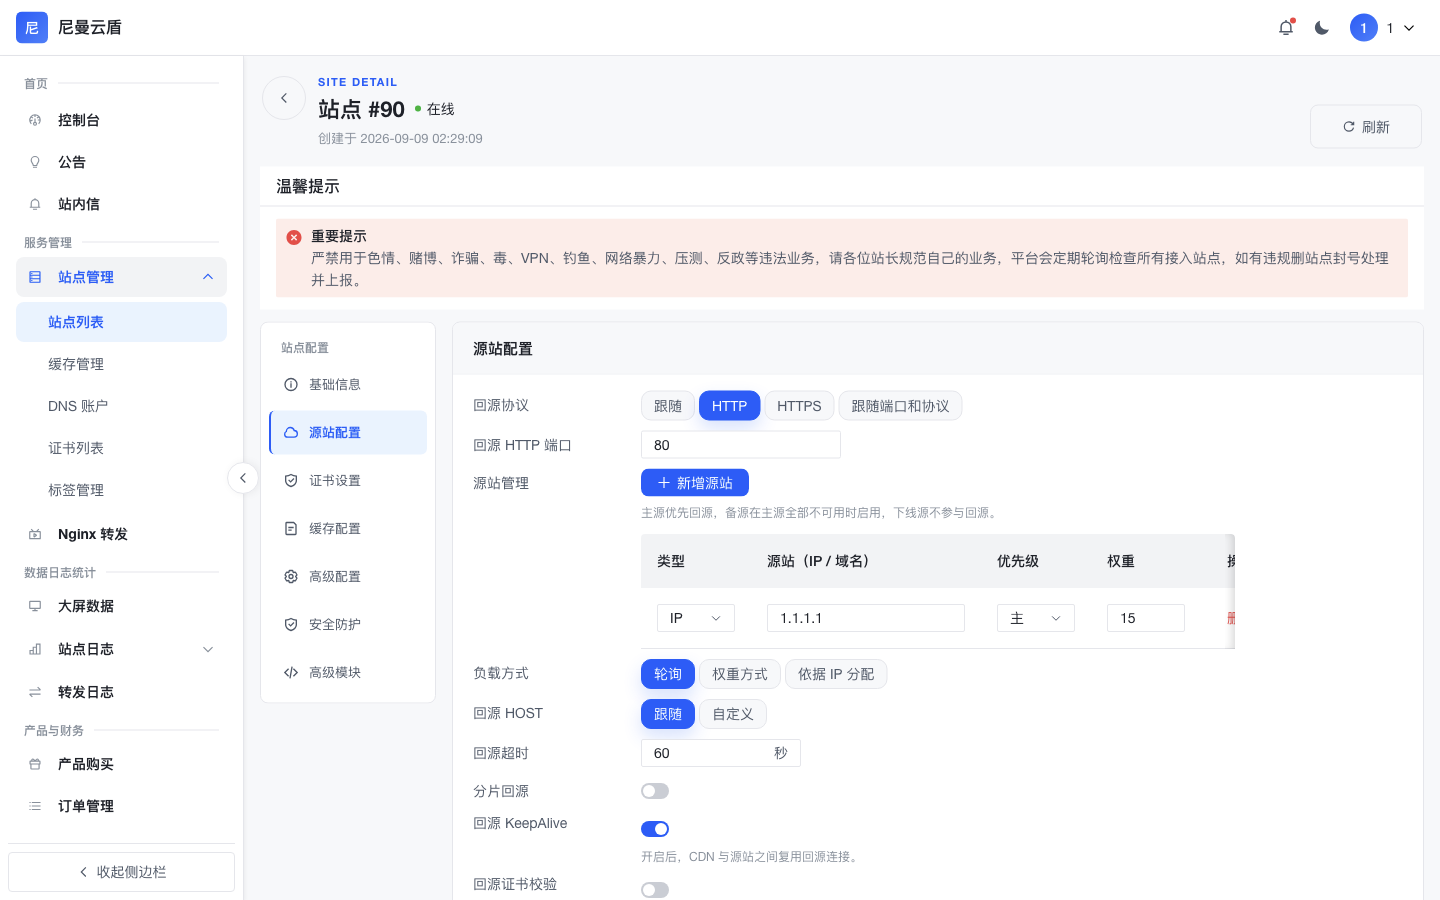
可在此页面查看和编辑源站地址、回源协议与端口:
- 当选择 HTTP,节点与源站使用 HTTP 协议连接(默认推荐,回源速度更快)
- 当选择 HTTPS 时,节点使用 HTTPS 连接源站(WordPress 等必须 HTTPS 回源的场景需开启)
- 当选择跟随协议时,用户用什么协议访问 CDN,节点就用同样协议回源
- 当选择跟随协议和端口时,节点以用户访问的协议和端口回源
回源域名设置
若无特殊需求,一般保持默认即可,回源域名与访问域名相同。
证书设置(HTTPS)
开启 HTTPS:默认推荐开启。开启后需要申请或上传证书,系统会自动续期通配符/ Let's Encrypt 等免费证书。
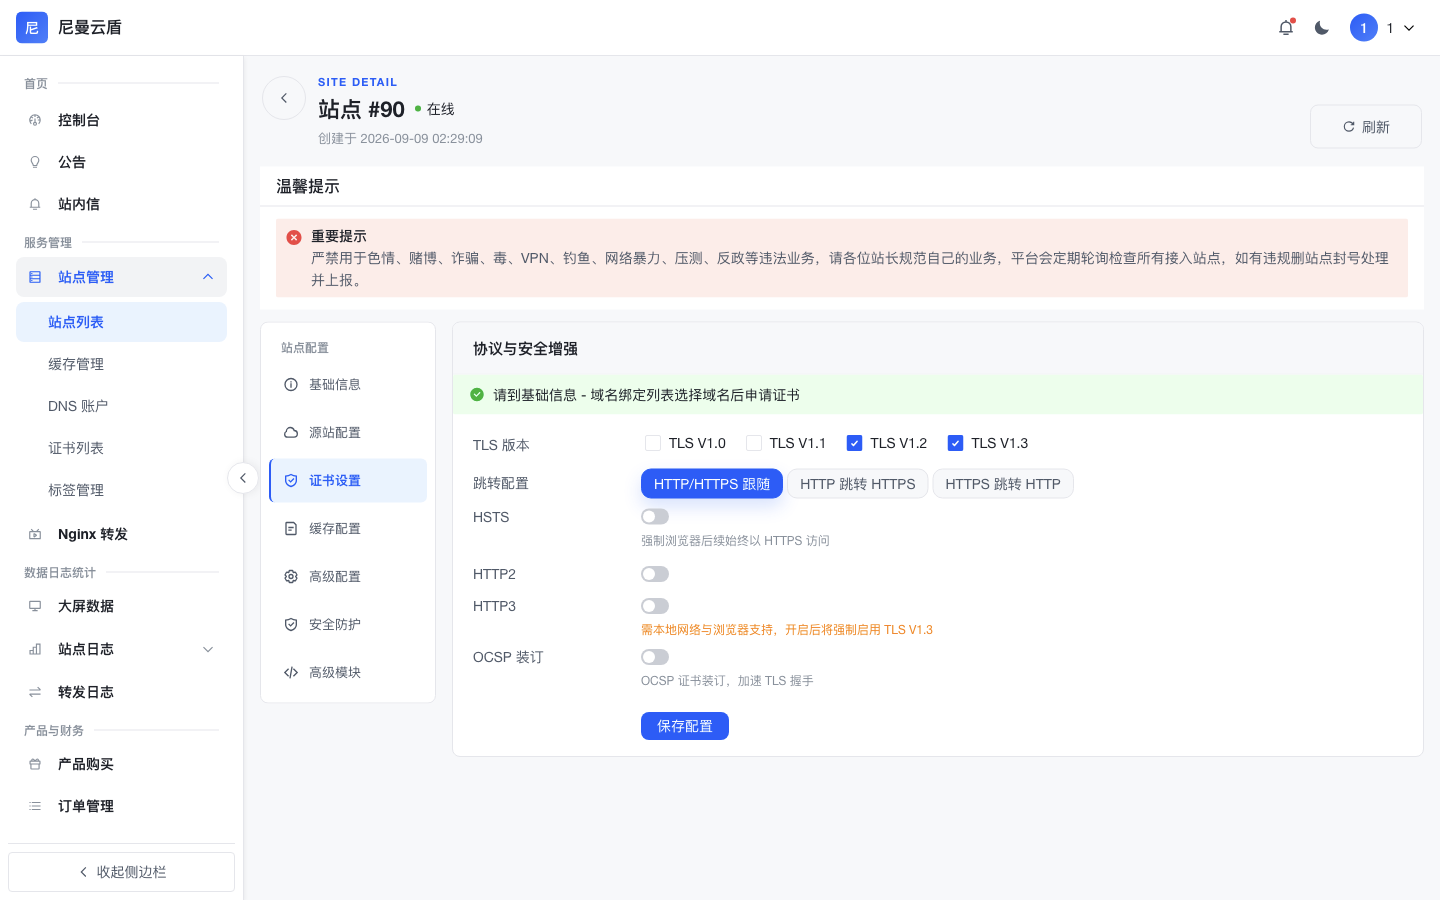
- 监听端口:保持默认
- 强制 HTTPS:若不希望用户使用 HTTP 访问,请开启(HTTP 会 301 跳转到 HTTPS)
- HSTS:推荐开启,浏览器访问 HTTP 时会自动内部跳转到 HTTPS
- OCSP Stapling:推荐开启,可减少用户验证证书状态的时间
缓存配置
站点详情 → 缓存配置 用于设置节点缓存规则;左侧菜单 站点管理 → 缓存管理 则用于全站缓存刷新/预热。
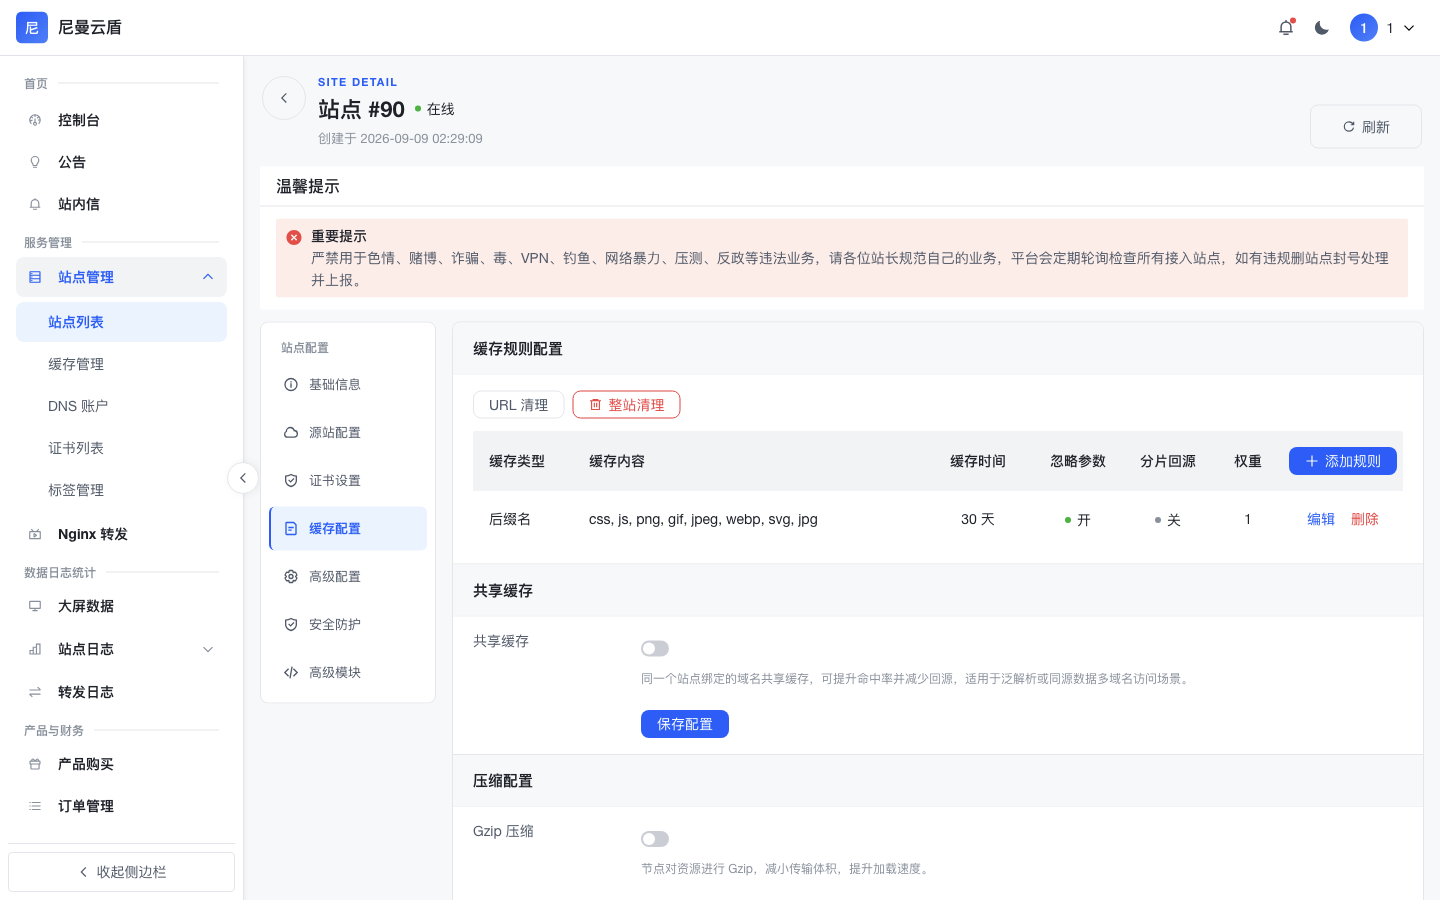
配置缓存规则时请注意:不要无脑缓存动态接口或后台登录页面,否则可能导致账号信息被节点缓存,带来安全风险。建议将后台 URL 加入不缓存规则。
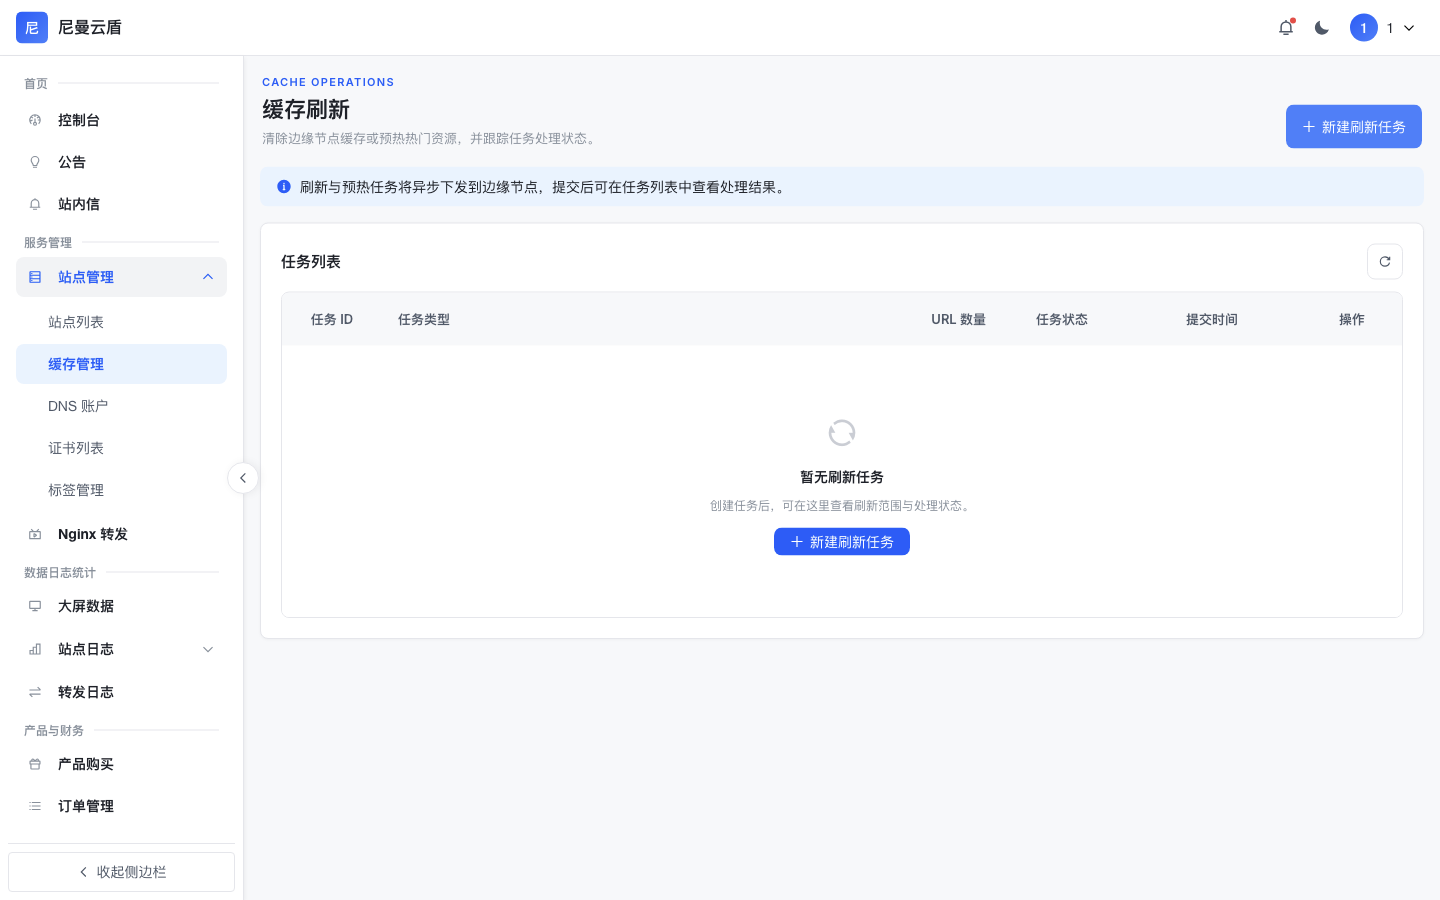
安全防护设置
CC 防护
系统默认有拦截机制,并提供多种可配防御项,按需配置。
自动提升防御建议开启,一般 50 够了,提升到“旋转图片”,当请求量超量会被要求旋转图片。
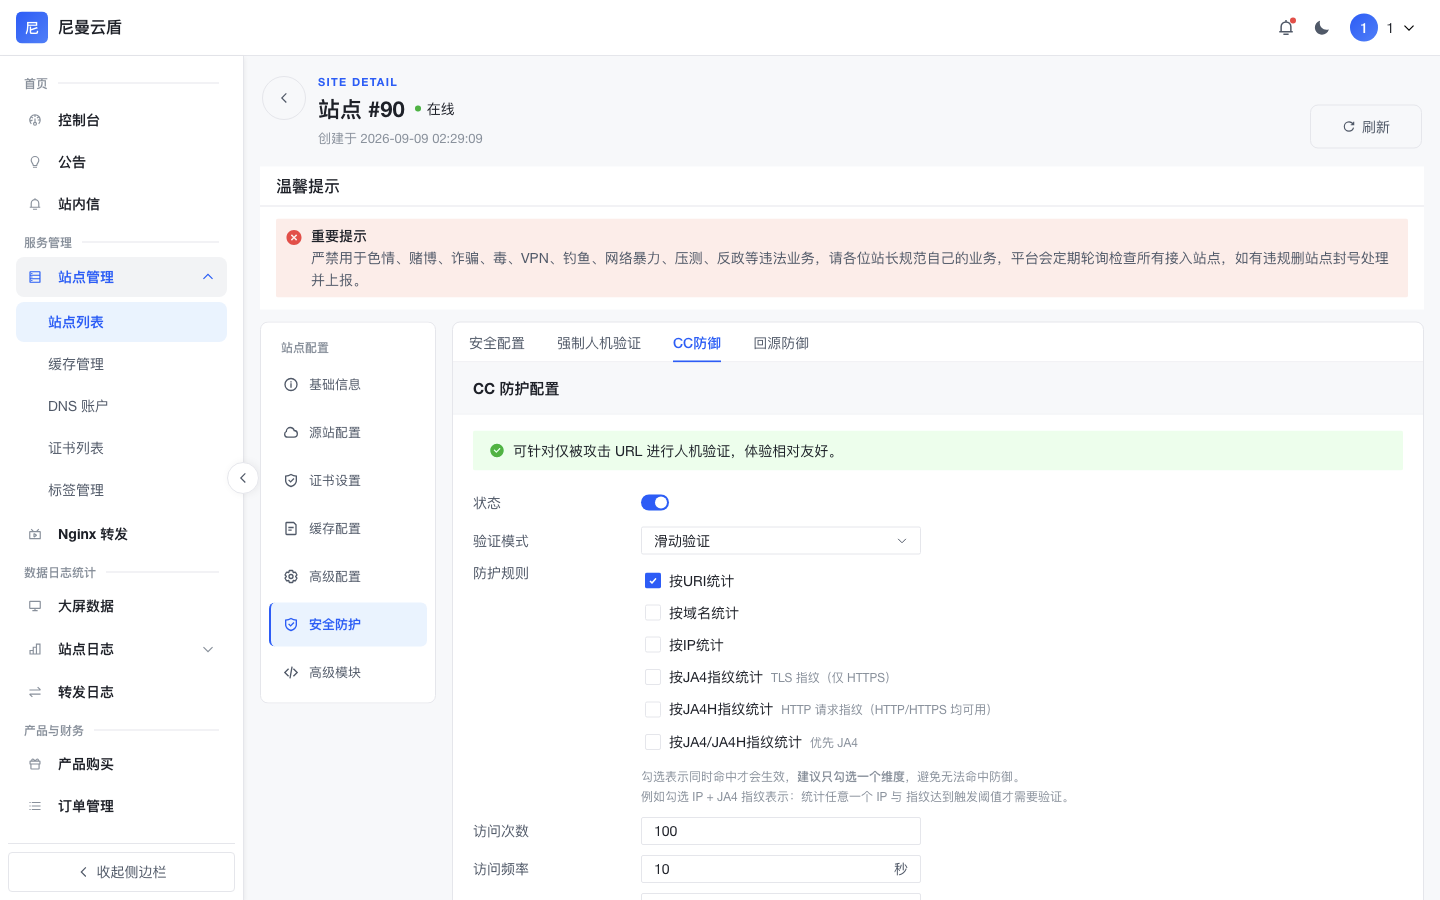
如存在误封情况请进行以下操作解决:
- 调整防护规则
- 添加白名单
- 配置自定义规则,进行条件放行(推荐)
CC 规则不固定,按网站需求自行配置。
访问控制
跨域访问设置
如果站点有很多静态资源(如图片、JS、CSS)被其他站点引用,可配置跨域策略避免被“白嫖”流量。按需设置:
allow_origin:*表示允许所有网站访问你的 CDN 资源allow_methods:*表示不限制请求方式,建议默认allow_headers:*表示不限制请求头,建议默认allow_credentials:普通静态资源建议不允许;登录接口/需要用户状态的接口建议允许max_age:浏览器预检结果缓存秒数
完成
以上是最简配置方式。根据业务需求,还可以在产品购买中升级套餐、在订单管理中查看资源有效期、在证书列表中集中管理 SSL 证书。